ენა

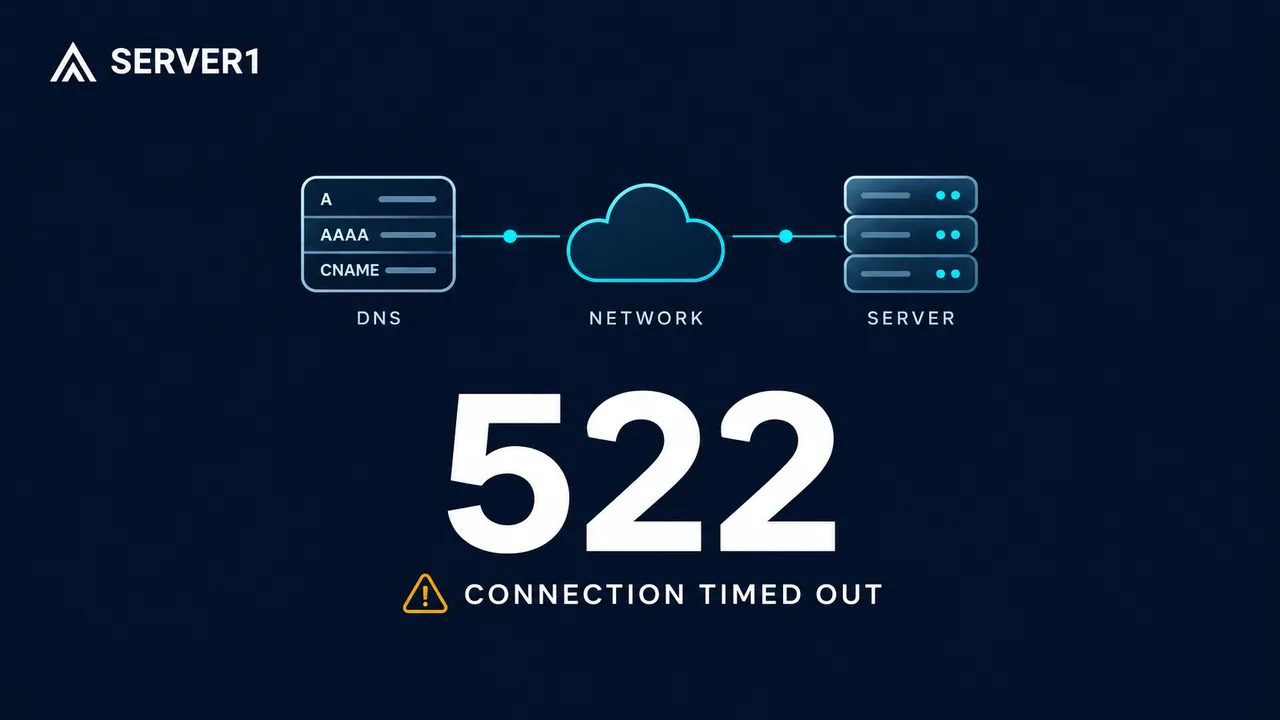
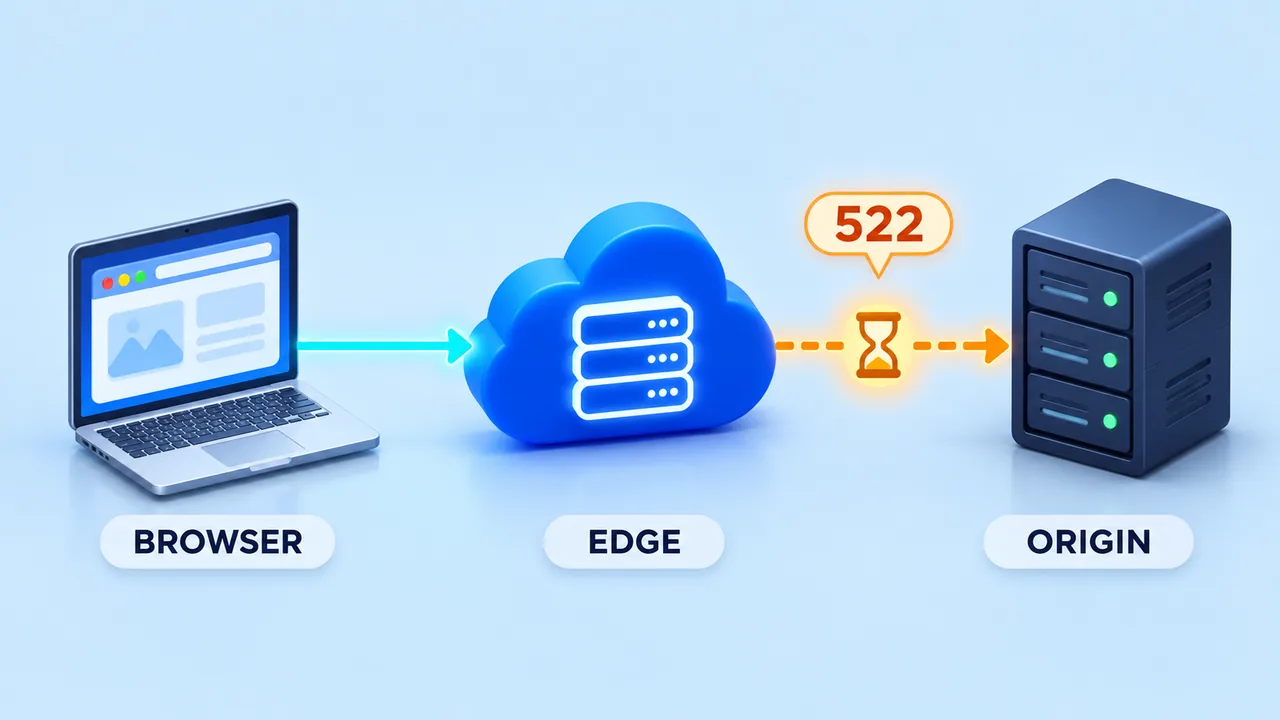
Cloudflare Error 522 ნიშნავს, რომ Cloudflare-სა და საიტის საწყის სერვერს - origin-ს - შორის კავშირს ლოდინის დრო ამოეწურა. გამოსწორება იმ მონაკვეთის პოვნით იწყება, სადაც კავშირი შეფერხდა. უფრო ძვირი VPS-ის შეძენა, ყველა cache-ის გასუფთავება ან ფორმის მრავალჯერ გაგზავნა მიზეზს თავისთავად ვერ ადგენს.
ეს გზამკვლევი განკუთვნილია საიტის მფლობელებისა და ჰოსტინგის, VPS-ისა თუ Dedicated სერვერის ადმინისტრატორებისთვის. თუ სხვის საიტს სტუმრობთ, ჩაინიშნეთ დრო, შეცდომის ეკრანზე ნაჩვენები Ray ID და დაუკავშირდით საიტის მფლობელს. გადახდის შემდეგ გამოჩენილი შეცდომის შემთხვევაში, ხელახლა გადახდამდე გადაამოწმეთ შეკვეთისა და ტრანზაქციის მდგომარეობა.
ჯერ სიმპტომი და მიზეზი გამიჯნეთ
ბრაუზერიდან Cloudflare-მდე წარმატებული კავშირი არ ადასტურებს, რომ Cloudflare საწყის სერვერსაც უკავშირდება. 522-ის ოფიციალური აღწერით, შეფერხება შეიძლება TCP კავშირის დამყარებისას ან მოთხოვნის მიღების დადასტურების მოლოდინში მოხდეს. 524-ის შემთხვევაში კავშირი უკვე დამყარებულია, მაგრამ HTTP წაკითხვა ან ჩაწერა დასაშვებ დროს აჭარბებს.
მხოლოდ შეცდომის ნომრით კონკრეტულ მიზეზს ნუ დაასახელებთ. „სერვერი ახლა გამართულად მუშაობს“ და „გვერდი ცოტა ხნის წინ არ იხსნებოდა“ შესაძლოა ერთდროულად მართალი იყოს. დროებითი დატვირთვა, ქსელის შეფერხება ან მხოლოდ გარკვეული proxy მისამართების შემზღუდავი წესი მონიტორინგის გახსნამდე შეიძლება აღარ ჩანდეს.
ცვლილებამდე ინციდენტის მოკლე ჩანაწერი შექმენით
- მიუთითეთ hostname, პრობლემური გვერდის მისამართი, შეცდომის კოდი, Ray ID და ზუსტი დრო დროის სარტყელთან ერთად. გაზიარებამდე URL-დან ამოიღეთ tokens და პერსონალური ინფორმაცია.
- ჩაწერეთ, პრობლემა მთავარ გვერდს ეხება, კონკრეტულ ფუნქციას თუ რამდენიმე საიტს. გამოყავით პირველი და ბოლო დაკვირვებული შემთხვევა.
- ჩამოთვალეთ ბოლო ცვლილებები: მიგრაცია, DNS ჩანაწერი, firewall, ახალი release ან დაგეგმილი Backup.
- შედარებისთვის შეინახეთ ერთი წარმატებული და ერთი წარუმატებელი მოთხოვნის შედეგი. მოერიდეთ უწყვეტ refresh-სა და დატვირთვის ტესტს.
ასეთი ჩანაწერი მხარდაჭერის გუნდს კონკრეტულ საკვლევ მასალას აძლევს. მხოლოდ screenshot-ით სიმპტომი ჩანს, მაგრამ დროის გარეშე მისი სერვერის ჩანაწერთან დაკავშირება რთულია. გამოიყენეთ UTC ან მიუთითეთ ადგილობრივი დროის offset. სხვადასხვა timezone-ზე დაყენებული ანგარიშების დროები პირდაპირ არ შეადაროთ.
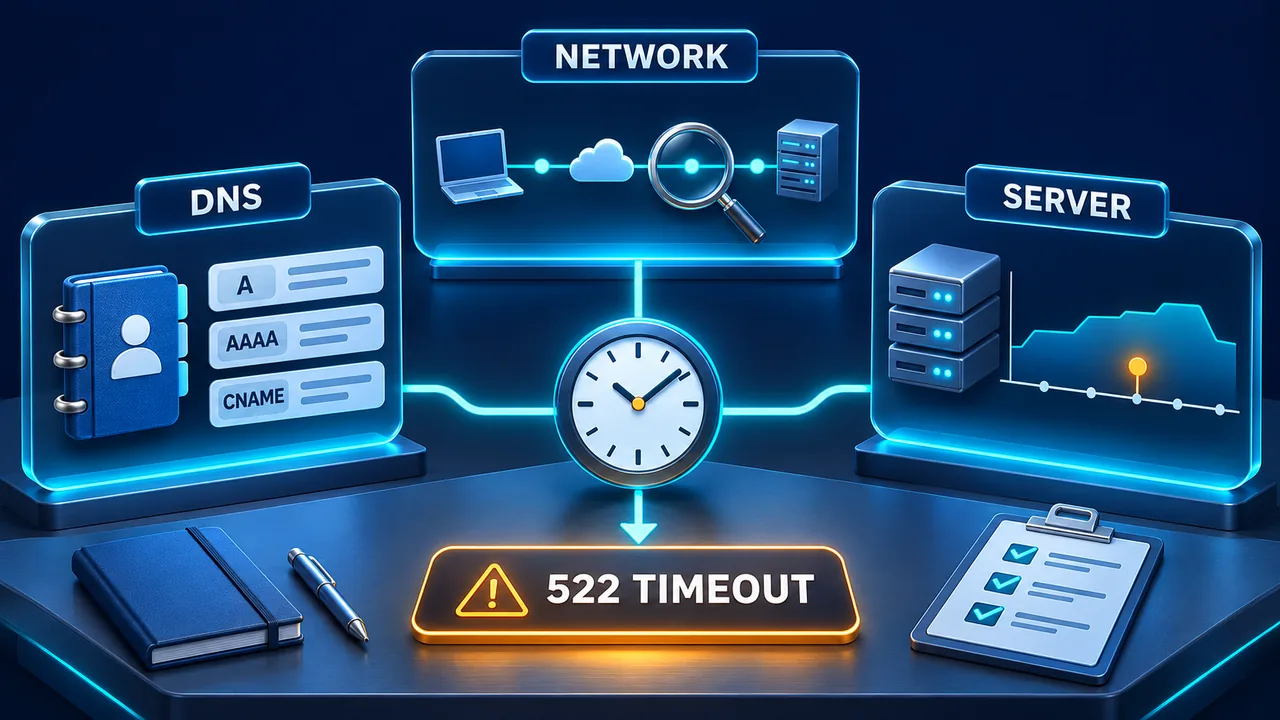
თანმიმდევრობით შეამოწმეთ სამი მონაკვეთი
1. სწორ origin-ზე მიდის hostname?
ავტორიტეტული DNS პროვაიდერის პანელში წაიკითხეთ ჩანაწერის სამიზნე და ჰოსტინგის მოქმედ კონფიგურაციას შეადარეთ. თუ არსებობს, შეამოწმეთ A და AAAA ჩანაწერებიც. მიგრაციის შემდეგ დარჩენილი ძველი IP სხვა პრობლემაა, გადატვირთული აპლიკაცია - სხვა. Proxied hostname-ის საჯარო DNS ჩვეულებრივ Cloudflare-ის მისამართებს აბრუნებს და origin-ის მნიშვნელობას ვერ ადასტურებს. ეს განსხვავება აღწერილია Cloudflare-ის IP მისამართების დოკუმენტაციაში.
თუ შეცდომა მიგრაციას მოჰყვა, გამოიყენეთ ჩვენი ჰოსტინგისა და ბიზნეს ელფოსტის DNS checklist. საიტის ჩანაწერის შეცვლამ უნებლიეთ არ უნდა შეცვალოს MX ჩანაწერები, წერილების მიწოდება ან სხვა subdomain-ების მუშაობა.
2. აღწევს საჭირო ქსელური კავშირი ვებსერვერამდე?
ადმინისტრატორმა ინციდენტის დროის მონაკვეთში firewall-ისა და კავშირების ლიმიტების ჩანაწერები უნდა შეამოწმოს. უარყოფილი მოთხოვნის წყარო მიმდინარე ოფიციალურ Cloudflare IP დიაპაზონებს შეადარეთ და მხოლოდ ამის შემდეგ განსაზღვრეთ ვიწრო შესწორება. სხვა პორტებისა და სერვისების დაცვა შეინარჩუნეთ. მხოლოდ User-Agent ტექსტი მოთხოვნის ნამდვილ წყაროს არ ამტკიცებს.
წარუმატებელი ping არ ნიშნავს, რომ HTTPS მიუწვდომელია: სერვერი შეიძლება ICMP-ს განზრახ არ პასუხობდეს. თქვენი კომპიუტერიდან ერთი წარმატებული მოთხოვნაც ვერ დაადასტურებს ყველა Cloudflare–origin მარშრუტის გამართულობას. შედეგი ყოველთვის იმ ქსელურ გზასთან ერთად განიხილეთ, რომლითაც გაზომვა შესრულდა.
3. რას აკეთებდა სერვერი შეფერხების დროს?
წაიკითხეთ სერვისების მდგომარეობა, ვებსერვერის შეცდომები და რესურსების ისტორია. მუშა პროცესების რიგები, ხელმისაწვდომი მეხსიერება, დისკის დაყოვნება და კავშირების რაოდენობა შეცდომის დროს შეადარეთ. CPU-ის ერთი პროცენტული მაჩვენებელი upgrade-ის საკმარისი საფუძველი არ არის. Linux VPS-ის მონიტორინგის გზამკვლევში განვიხილავთ CPU-ს, I/O wait-სა და load-ს შორის სხვაობას. გამქრალი პროცესისთვის დამატებით გამოგადგებათ OOM-ის დიაგნოსტიკა.
ორი კონტროლირებადი მოთხოვნა ადმინისტრატორისთვის
შეამოწმეთ მხოლოდ ის hostname და origin, რომელზეც უფლებამოსილი წვდომა გაქვთ. აირჩიეთ ცნობილი საჯარო გვერდი, რომელიც მონაცემებს არ ცვლის. ქვემოთ მოცემული მნიშვნელობები მაგალითებია: ჩაანაცვლეთ გადამოწმებული მონაცემებით.192.0.2.10SERVER1-ის endpoint არ არის.
curl --connect-timeout 10 --max-time 30 -I \
  https://example.com/

curl --connect-timeout 10 --max-time 30 -I \
  --resolve example.com:443:192.0.2.10 \
  https://example.com/
curl-ის --resolve პარამეტრი ამ მოთხოვნის სამიზნე მისამართს ცვლის და hostname-ს ინარჩუნებს. ბრძანებები HEAD მეთოდს იყენებს; ზოგ აპლიკაციაში მისი დამუშავება GET-ისგან განსხვავდება. პასუხი 405 კავშირის ჩავარდნის მტკიცებულება არ არის. აქ 30 წამი ადგილობრივი შემოწმების ლიმიტია და არა Cloudflare-ის timeout.
სერტიფიკატის შემოწმების გამოსართავად-kარ დაამატოთ. კერძო origin CA-ს სწორად სანდო CA bundle სჭირდება. მხოლოდ Cloudflare-ისთვის გახსნილმა origin-მა პირდაპირი მოთხოვნა შეიძლება განზრახ უარყოს. გამოიყენეთ ნებადართული წვდომის გზა; ტესტის გასატარებლად firewall არ შეასუსტოთ და origin-ის IP საჯაროდ არ გამოაქვეყნოთ.
შეასწორეთ მხოლოდ ის, რასაც მტკიცებულება აჩვენებს
არასწორ სამიზნეს გადამოწმებული DNS შესწორება სჭირდება. შესაბამის უარყოფილ კავშირს - კონკრეტული firewall წესის გადახედვა. პროცესების გადავსებულ რიგს - აპლიკაციისა და რესურსების კვლევა. თითოეულ ცვლილებას უნდა ჰყავდეს პასუხისმგებელი, ჰქონდეს შენახული წინა მნიშვნელობა და დაბრუნების გზა. მუდმივი კავშირის პარამეტრი რეალურ კონფიგურაციაში შეამოწმეთ: Apache-ის KeepAlive server ან virtual host დონეზე იმართება; .htaccess-ში საპასუხო header-ის დამატება მისი ტოლფასი არ არის.
შესწორების შემდეგ იგივე უსაფრთხო მოთხოვნები გაიმეორეთ და პრობლემური გვერდები შესაბამის პერიოდში დააკვირდით. შეამოწმეთ შეცდომის განმეორება და პასუხის დრო. ერთი წარმატებული გახსნა დადებითი ნიშანია, თუმცა ავტორიზაციას, შეკვეთასა და გადახდას არ ამოწმებს. ამ ფუნქციებს ცალკე ნებადართული შემოწმება სჭირდება.
დახმარება პასუხისმგებლობის მიხედვით შეარჩიეთ
ვებ ჰოსტინგზე ინფრასტრუქტურის ცვლილებამდე ინციდენტის ჩანაწერი პროვაიდერს გაუგზავნეთ. Unmanaged VPS-ზე წინასწარ განსაზღვრეთ, ვინ მართავს სისტემას, firewall-სა და აპლიკაციას. Managed VPS-ის შერჩევისას გადაამოწმეთ მართვის რეალური ფარგლები. Dedicated სერვერი რესურსების სხვა მოდელს გაძლევთ, მაგრამ ქსელის ან ფილტრაციის პრობლემას ავტომატურად არ აგვარებს.
თუ კვლევის დაწყებაში დახმარება გჭირდებათ, მოგვწერეთ SERVER1-ში: მიუთითეთ დრო, hostname, პრობლემური გვერდები და გასუფთავებული მტკიცებულება. საჯარო შეტყობინებაში არ გააზიაროთ პაროლი, session cookie ან გადახდის დეტალები.