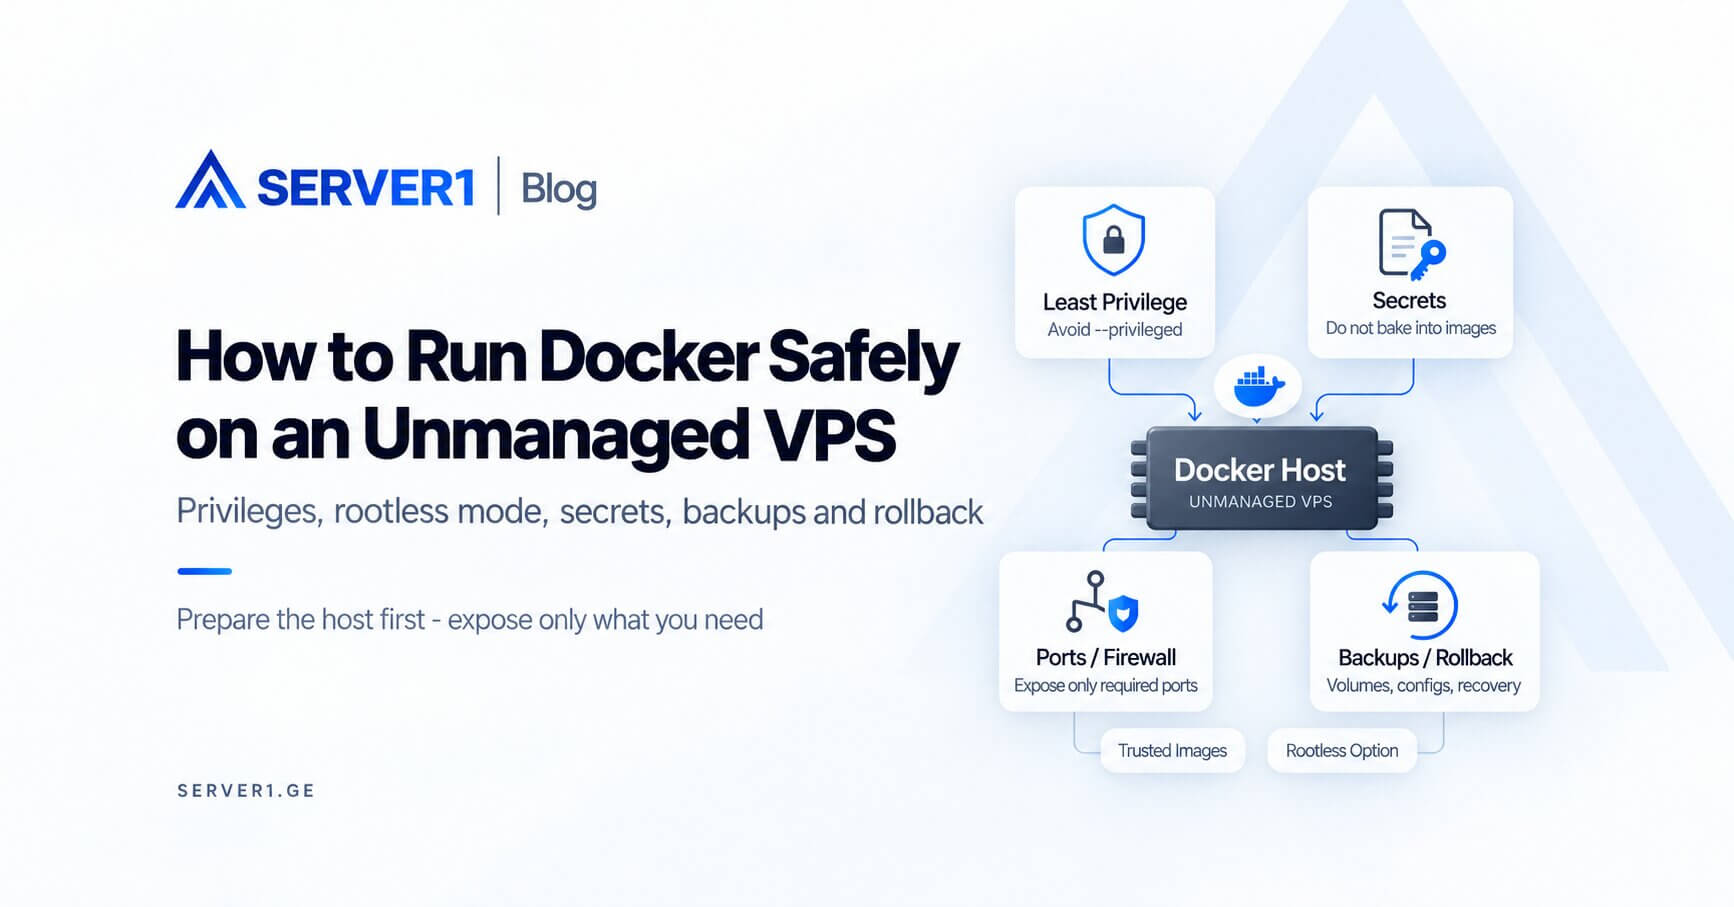
Docker-ის უსაფრთხოდ გაშვება Unmanaged VPS-ზე იწყება არა `docker run`-ით, არამედ host-ის მომზადებით. Container isolation სასარგებლოა, მაგრამ თუ host outdated ან ცუდად დაცულია, Docker უსაფრთხოების ავტომატურ ფენად ვერ იქცევა.
Preflight - ჯერ host მოამზადეთ
- განაახლეთ Linux და Docker Engine;
- SSH key-ები და firewall მოაწესრიგეთ;
- ღია დატოვეთ მხოლოდ საჭირო public ports;
- persistent volumes ჩართეთ backup გეგმაში;
- ჩართეთ log rotation და disk monitoring.
ჰოსტინგის უსაფრთხოების მიმოხილვა defense-in-depth მიდგომას ხსნის. Host-level კონტროლებისთვის სასარგებლოა სერვერის მართვის ინსტრუმენტების სტატია.
Image-ებს dependency-სავით მოექეცით
გამოიყენეთ სანდო registry ან publisher. Pin-ეთ version ან digest იქ, სადაც reproducibility მნიშვნელოვანია. Production workflow მხოლოდ floating `latest` tag-ზე არ ააგოთ.
Container-ს რა არ უნდა მისცეთ უმიზეზოდ?
- `--privileged`;
- host filesystem-ის ფართო mount;
- Docker socket ჩვეულებრივ application container-ში;
- secret-ები image-ში;
- host network მხოლოდ კომფორტისთვის.
Compose კარგია, მაგრამ ოპერაციებს არ ცვლის
Docker Compose აღწერს services, networks და volumes-ს. Monitoring, backup, update cadence, log retention და rollback მაინც ცალკე პროცესებია.
Public exposure-ის რუკა
| Service | Public? | ჩვეულებრივი მოდელი |
|---|---|---|
| Reverse proxy | დიახ | 80/443 |
| Application container | ხშირად არა | internal Docker network |
| Database | არა, თუ საჭირო არაა | private/internal network |
SERVER1 Unmanaged VPS კარგი არჩევანია, როცა Docker host-ის სრული კონტროლი გჭირდებათ. ზოგადი VM ვარიანტებისთვის ნახეთ SERVER1 VPS. Managed სერვისის შემთხვევაში წინასწარ დააზუსტეთ, Docker workload შედის თუ არა support scope-ში.
Containerization deployment-ს ამარტივებს, მაგრამ host-ის უსაფრთხოებასა და recovery-ს თქვენს ნაცვლად არ მართავს.
Threat model: Docker-ზე ყველაზე მნიშვნელოვანი კითხვა არის „ვინ მართავს daemon-ს?“
Docker daemon ძალიან მაღალი privilege-ის მქონე კომპონენტია. ვისაც daemon-ის კონტროლი აქვს, შეუძლია container-ების შექმნა, host paths-ის mount და სხვა ძლიერი ოპერაციები. ამიტომ `docker` group-ში user-ის დამატება უბრალოდ convenience არ არის - ეს უსაფრთხოების გადაწყვეტილებაა.
Rootless Docker როდის ღირს განხილვად?
Rootless mode daemon-სა და container-ებს non-root user namespace-ში უშვებს და host-level privilege-ის შემცირებაში გეხმარებათ. ის ყველა workload-ისთვის ავტომატური არჩევანი არ არის - networking, low ports, storage drivers და tooling compatibility წინასწარ უნდა გადაამოწმოთ - მაგრამ განსაკუთრებით developer/staging გარემოებში კარგი ვარიანტი შეიძლება იყოს.
Secrets: environment variable ყოველთვის საუკეთესო პასუხი არ არის
Secret image-ში არ ჩაწეროთ და repository-ში არ შეინახოთ. Runtime secrets-ისთვის გამოიყენეთ პლატფორმის შესაბამისი secret mechanism ან მინიმალური permission-ის მქონე external file. ასევე გაითვალისწინეთ, რომ environment variables შეიძლება debugging/output tooling-ში შემთხვევით გამოჩნდეს.
Backup-ს container image არ უდრის
| რა უნდა აღდგეს | საიდან |
|---|---|
| Application image | registry/build pipeline |
| Persistent database data | tested backup |
| User uploads | volume/object storage backup |
| Compose/config | version control / secure config store |
| Secrets | separate secret-management process |
Update runbook: „pull და restart“ ზედმეტად მოკლეა
- წაიკითხეთ image changelog/security notes;
- აიღეთ backup იმ state-ზე, რომლის დაკარგვაც არ შეიძლება;
- staging-ზე გაუშვით ახალი image;
- შეამოწმეთ health checks და migrations;
- production-ში deploy-ის შემდეგ დააკვირდით logs, restart count და latency;
- შეინარჩუნეთ წინა image/digest სწრაფი rollback-ისთვის.