El acceso root es necesario para administrar un VPS, pero ejecutar todos los procesos como root es una mala práctica. Si una aplicación web, un worker, un script de despliegue o un proceso de backup funciona con privilegios completos, un solo error o una única vulneración puede tener un impacto mucho mayor del necesario.
El riesgo real: un error con demasiado alcance
Imagina un proceso Node.js o PHP con un bug que borra archivos. Con un service user limitado, el daño queda restringido a los directorios a los que esa cuenta puede acceder. Si el mismo proceso se ejecuta como root, casi desaparecen esas barreras naturales.
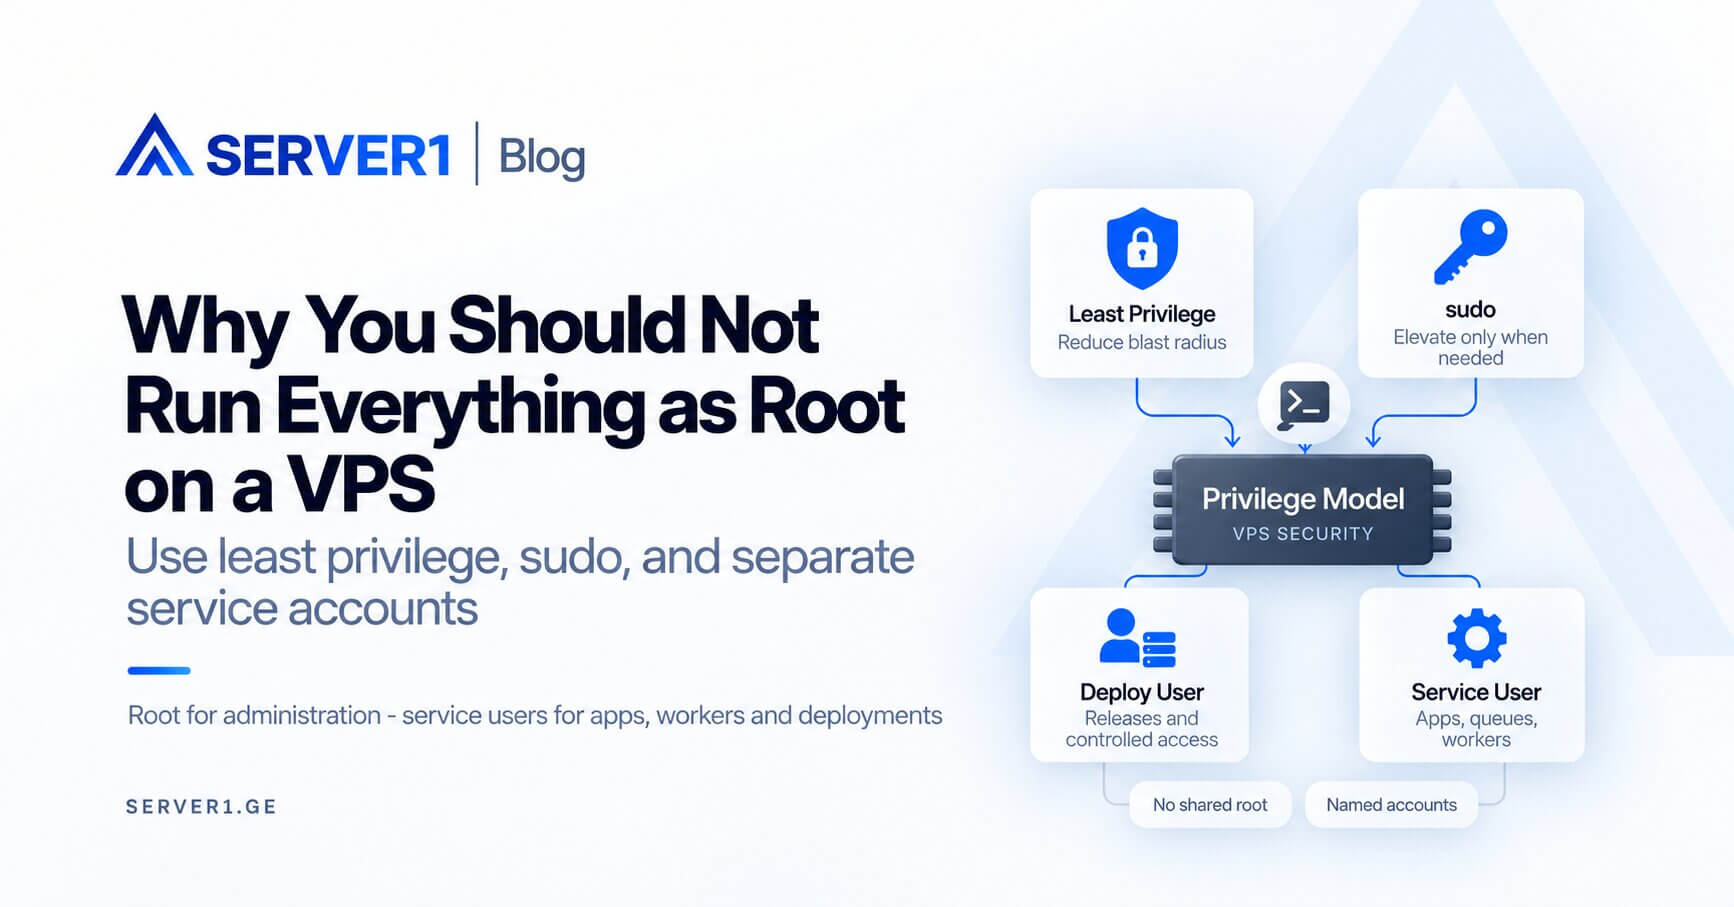
Tres identidades que conviene separar
| Rol | Para qué usarlo | Qué evitar |
|---|---|---|
| root | OS, paquetes, firewall, usuarios | procesos permanentes de la aplicación |
| deploy user | releases y despliegues controlados | administración total del sistema |
| service user | PHP, Node, workers, queues | acceso a proyectos no relacionados |
la guía sobre capas de seguridad del hosting explica por qué la separación de privilegios es solo una parte de la defensa. Para controles prácticos del servidor, consulta también la guía de herramientas de administración del servidor.
El papel de sudo
Lo recomendable es trabajar con cuentas personales y elevar privilegios solo para las órdenes que realmente lo requieran. Cada miembro del equipo debería tener su propio usuario y su propia SSH key. Compartir una sola contraseña root dificulta el audit, el offboarding y la investigación de incidentes.
Durante el deployment
- los archivos de la aplicación deberían pertenecer a un deploy o service user;
- los secret files deben tener permisos mínimos;
- el proceso web solo debe escribir donde realmente lo necesite;
- la configuración del sistema debe mantenerse bajo control administrativo.
root debe ser un privilegio al que se accede cuando hace falta, no la identidad por defecto de todos los procesos.
Si tu equipo gestiona Linux directamente, SERVER1 Unmanaged VPS ofrece control completo. Si prefieres delegar las operaciones de sistema, compara con Managed VPS. Para repartir mejor las responsabilidades también puedes revisar la guía sobre gestión del servidor y ahorro de tiempo.
Cómo pasar de “todo funciona como root” a un modelo más seguro
En producción no conviene empezar con un `chown` masivo. Primero crea un mapa de dependencias: qué proceso usa cada identidad, dónde escribe, qué sockets o secrets necesita y qué tareas programadas dependen de root.
- Inventario de procesos: localiza servicios permanentes con UID 0 y justifica cada caso.
- Separa ownership: application code, uploads, cache y logs deben tener propietarios definidos.
- Crea límites: utiliza service accounts y reglas sudo estrechas para las órdenes administrativas necesarias.
- Prueba el acceso: mantén una SSH session abierta mientras validas un nuevo login y sudo.
- Observa un ciclo completo: deja pasar deployment, cron y backup antes de eliminar permisos antiguos.
Privilege audit práctico
| Área | Señal de riesgo | Estado preferible |
|---|---|---|
| Long-running services | procesos UID 0 sin justificación | root solo cuando sea técnicamente necesario |
| Application files | todo el árbol pertenece a root | ownership separado para deploy/service |
| Scheduled jobs | todas las tareas cron como root | identidad mínima para cada job |
| sudoers | privilegios demasiado amplios | cuentas personales y elevación controlada |
| Secrets | config legible por demasiados usuarios | permisos mínimos de lectura |
Esto gana todavía más importancia cuando un VPS aloja varias aplicaciones o proyectos de clientes. Un compromiso en un proyecto no debería convertirse automáticamente en un compromiso de toda la VM.
Lo que least privilege no resuelve
Un service user limitado no corrige una vulnerabilidad sin parchear, una administrator key robada ni una base de datos expuesta públicamente. Su objetivo es reducir el blast radius: limitar hasta dónde puede llegar el daño.